
WPAD(Web 代理自动发现协议)

定义:WPAD 是一种旨在自动化配置网络中客户端代理设置的协议。WPAD 无需为每台设备手动配置正确的代理服务器详细信息,而是让客户端通过查询预定义的配置文件自动发现代理设置。这在需要多台设备保持一致代理配置的企业环境中尤其有用。
WPAD 的工作原理
Web 代理自动发现协议通过一系列步骤自动配置代理设置:
- DNS 或 DHCP 查询:
- 客户端通过查询网络的 DNS 或 DHCP 服务器来尝试定位 WPAD 配置文件。
- 客户端会查找类似 wpad.example.com 的主机名或由 DHCP 服务器提供的 IP 地址。
- 获取 PAC 文件:
- WPAD 配置文件通常是一个代理自动配置(PAC)文件,即一个包含代理选择规则的 JavaScript 文件。
- 客户端从指定位置(例如 http://wpad.example.com/wpad.dat)检索 PAC 文件。
- 评估 PAC 文件:
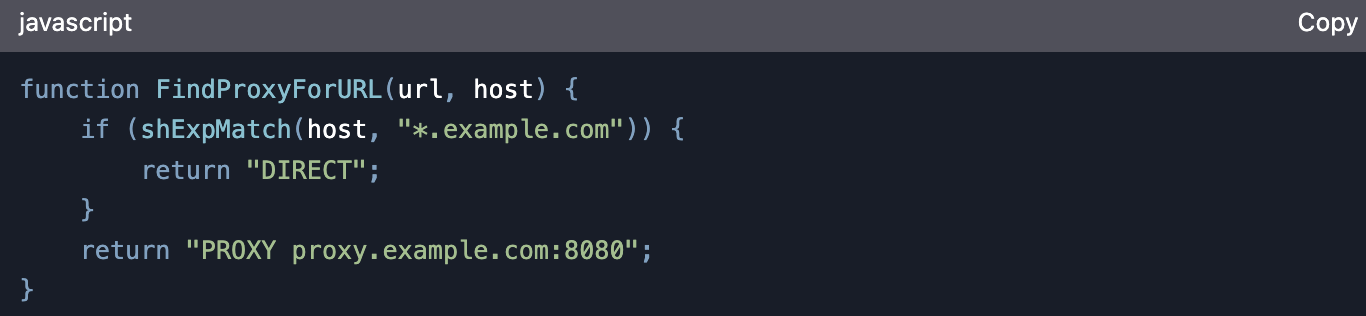
- 客户端执行 PAC 文件中的 JavaScript 代码,以确定针对给定 URL 的合适代理服务器。
- PAC 文件可能包含如下方截图所示的规则:
- 应用代理设置:
- 客户端根据 PAC 文件的规则配置其代理设置并相应地路由流量。
WPAD 的主要功能
自动配置: WPAD 无需手动配置代理,减少了管理开销。
集中管理: 网络管理员可以通过更新 PAC 文件来集中管理代理设置。
灵活性: PAC 文件支持复杂的规则,使管理员能够根据 URL、域名或其他条件来路由流量。
可扩展性:WPAD 非常适合拥有大量设备的大型网络,因为它能确保所有客户端拥有一致的代理设置。
安全注意事项
WPAD 欺骗: 攻击者可以利用配置错误的 DNS 或 DHCP 服务器,将客户端重定向到恶意的 PAC 文件。这使攻击者能够拦截或篡改流量,从而导致数据窃取或恶意软件传播。
缺乏加密: Web 代理自动发现协议通常使用 HTTP 来获取 PAC 文件,这使其容易受到中间人(MITM)攻击。
DNS 劫持: 如果攻击者控制了 DNS 服务器,他们可以将 WPAD 请求重定向到恶意服务器。
配置错误的网络: 未能妥善保护其 WPAD 实现的网络面临被利用的风险。
WPAD 的替代方案
手动代理配置: 手动配置虽然不那么方便,但可以消除与 Web 代理自动发现协议相关的风险。
组策略(Windows): 使用组策略对象(GPO)在整个网络中部署代理设置。
现代代理解决方案: 可以考虑使用无需依赖此技术即可实现安全自动配置的现代代理解决方案。例如,许多 住宅代理 和 移动代理 如今使用它。
总而言之,WPAD 是一种在大型网络中自动化代理配置的强大协议,提供了便利性和集中化管理。然而,其安全漏洞,例如 WPAD 欺骗和 DNS 劫持,使其成为攻击者的潜在目标。通过实施最佳实践,如保护 DNS/DHCP、对 PAC 文件使用 HTTPS 以及在不必要时禁用 WPAD,组织可以降低这些风险。随着网络的不断发展,在便利性与安全性之间取得平衡以保护敏感数据并维护网络完整性至关重要。
NodeMaven 代理提供无时长限制的会话,拥有遍布全球超过 3000 万个 IP。为了理解该产品的规模——NodeMaven 拥有一套完善的 美国代理 它在全美范围内提供特殊的州和城市定位。首先,我们注重数量,以便让用户体验尽可能舒适。此外,对于任何紧急问题,我们拥有一支成熟的支持团队,能够帮助用户解决任何疑问。
