



如何检查 IP 是否进入黑名单(2026 指南)


邮件退回、网站每次点击都弹出 CAPTCHA、昨天正常的登录今天失败。常见原因之一是 IP 地址进入黑名单。
IP 黑名单检查可确认地址是否位于公开封锁名单,约需两分钟。本指南说明如何检查 IP、解读结果和申请移除,也介绍“干净” IP 仍被封锁时怎么办。

关键要点
- IP 黑名单是与垃圾邮件或滥用关联的公开地址列表。邮件服务器和安全工具实时查询。
- 在小名单中出现一次通常影响不大,但 Spamhaus 或 Barracuda 收录通常重要。
- 黑名单只是情况的一半。网站也使用 DNSBL 不显示的私有声誉评分。
- 多数收录会到期,或在修复原因后可移除。
什么是 IP 黑名单?
IP 黑名单也称 blocklist、DNSBL 或 RBL,是与垃圾邮件、恶意软件或滥用关联的 IP 地址数据库。邮件服务器、防火墙和安全工具在接收流量前检查。
DNS 黑名单如何工作
DNSBL 基于 DNS 系统。服务器检查 IP 时,将各字节反转并添加黑名单区域。例如用 SpamCop 检查 203.0.113.7,查询为 7.113.0.203.bl.spamcop.net。被收录 IP 返回 127.0.0.2 等地址,未收录 IP 则无结果。因此检查足够快,可用于每封来信。
收录来自垃圾邮件陷阱、用户报告和自动滥用检测。各名单有自己的增删 IP 规则,有些收录单个 IP,有些收录整个范围。域名黑名单类似,但列出垃圾邮件链接中的域名。
公开黑名单与私有声誉系统
公开 DNSBL 只是一层。Gmail、Microsoft、Cloudflare 和多数反欺诈平台运行私有声誉系统,根据连接类型、滥用历史、代理或 VPN 检测及行为评分 IP。您无法直接查询这些名单。IP 可通过所有 DNSBL 检查,却仍被网站阻止。因此完整检查应含声誉评分,而不只是黑名单扫描。
IP 可能进入黑名单的迹象
- 邮件因提到封锁名单的 550 或 554 错误退回。
- 以前进入收件箱的邮件现在进入垃圾箱。
- 网站每次访问都显示 CAPTCHA 或验证页面。
- 您遇到“403 Forbidden”或“访问被拒绝”错误,而网站以前正常。
- 登录后平台标记、验证或暂停账号。
退信是最有用线索,通常会指出封锁您的黑名单。
如何检查 IP 黑名单:逐步说明
步骤 1. 找到公共 IP
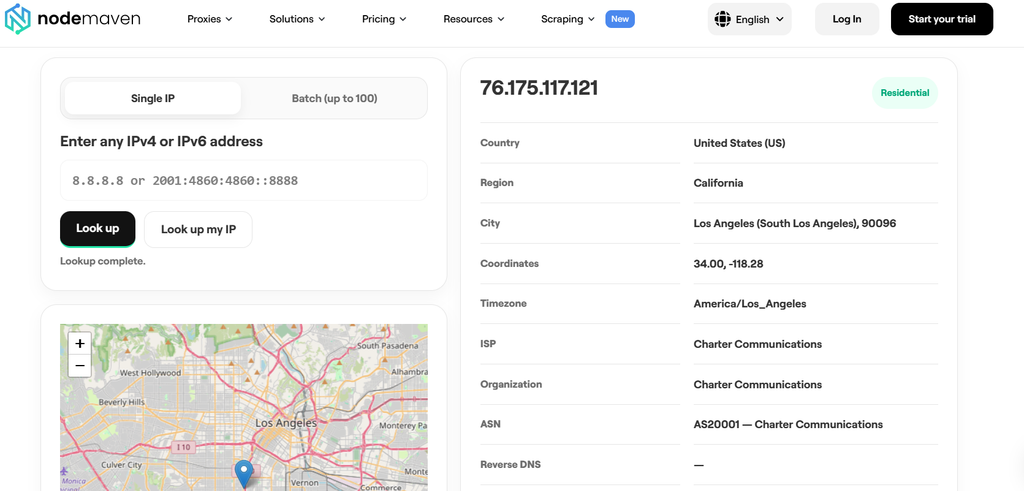
黑名单跟踪公共 IP,而非 192.168.x.x 之类的本地路由器地址。打开 NodeMaven 免费 IP Lookup。它显示网站看到的公共 IPv4 或 IPv6 地址,以及 ISP、ASN 和地点。
对于邮件服务器,检查实际发信 IP,可在已发送邮件的“Received”头部找到。如果使用代理或 VPN,确认检查的是网站实际看到的 IP。浏览器可能通过 WebRTC 暴露第二个地址。我们的 WebRTC 泄漏指南 解释原因。
步骤 2. 运行多黑名单检查
将 IP 粘贴到同时查询多个名单的工具。 MXToolbox 检查超过 100 个 DNS 黑名单。MultiRBL 和 DNSChecker 提供快速第二意见。各名单显示 OK 或 LISTED。
步骤 3. 在 Spamhaus 和 Barracuda 确认
Spamhaus 和 Barracuda 为大量邮件服务器提供过滤。直接在各自查询页检查,页面也解释 IP 收录原因和移除方式。
步骤 4. 检查威胁评分
DNSBL 结果干净不代表 IP 干净。查看 NodeMaven 的威胁评分和检测标记 IP 查询。工具标记代理、VPN、Tor、托管和移动流量。高分或托管标记可解释为何黑名单零收录却仍遇到网站验证。
步骤 5. 正确解读结果
- 在小型或激进名单中单次收录很少影响投递。许多服务器忽略此类名单。
- Spamhaus SBL 或 XBL 收录很严重,应优先处理。
- Spamhaus PBL 不同:它列出不应直接发邮件的范围,如家庭连接,并非惩罚。
- 误报可能发生。更改前先检查收录日期和原因。
主要 IP 黑名单及检查方法
这些列表多数最初用于过滤垃圾邮件,因此邮件 IP 黑名单检查和一般 IP 黑名单检查会返回相同名称。防火墙及安全工具也复用这些数据。
| Blacklist | 收录内容 | 如何检查及申请移除 |
| Spamhaus (SBL, XBL, PBL, CSS) | 垃圾邮件来源、受感染设备及不应发送邮件的地址段 | Spamhaus 检查器。多数记录在修复问题后可自行申请移除 |
| Barracuda (BRBL) | 向 Barracuda 客户发送垃圾邮件的 IP | Barracuda 查询。移除申请表 |
| SpamCop | 用户及垃圾邮件陷阱报告的 IP | SpamCop 查询;报告停止后记录自动到期 |
| UCEPROTECT | 从单个 IP(Level 1)到整个网络(Level 3) | UCEPROTECT 查询;Level 1 在无异常一段时间后到期,加急移除需付费 |
| Proofpoint / Cloudmark | Proofpoint 网络中发信信誉不佳的 IP | Proofpoint IP 检查页面;移除申请表 |
| FortiGuard | 供 Fortinet 防火墙使用的垃圾邮件及恶意 IP | FortiGuard 查询;同页提交移除申请 |
SORBS 已于 2024 年关闭。旧工具若仍显示 SORBS 结果,可忽略。
2026 年最佳免费 IP 黑名单检查工具
没有工具覆盖一切。有些检查 DNSBL 记录,有些展示网站在没有公共列表时使用的信誉和连接信号,结合两者最全面。
| 工具 | 它检测什么 | 最适合 | 访问 |
| NodeMaven IP 查询 | 威胁评分、代理、VPN 和 Tor 标记、ASN、ISP、反向 DNS | 查找 IP 及其信誉 | 无需账户,批量最多 100 个 IP |
| MXToolbox | 100+ 个 DNS 黑名单 | 全面检查收录情况 | 免费查询,付费监控 |
| Spamhaus 检查器 | SBL, XBL, PBL, CSS | 最重要的名单 | 免费查询,提供免费 DQS 密钥以便自动化 |
| MultiRBL | 大量 DNSBL,支持 IPv4 和 IPv6 | 用于复核 | 免费 |
| NodeMaven UDP 连接检测工具 | WebRTC、STUN 和 TURN 路由,HTTP/3 | 查明干净 IP 为何被标记 | 无需账户 |
| DNSChecker | 多个 DNSBL | 快速检查 | 免费 |
| Cisco Talos | 邮件及网页信誉 | 信誉背景信息 | 免费查询 |
| NodeMaven WebRTC 和 DNS 泄漏测试 | 真实 IP 及 DNS 解析器暴露情况 | 检查代理后的正确 IP | 无需账户 |
| AbuseIPDB | 社区滥用报告及置信评分 | 滥用历史记录 | 免费,API 每天可检查 1,000 次 |
组合使用方法: 先用 IP Lookup,再通过 MXToolbox 或 MultiRBL 扫描,最后在 Spamhaus 确认。如果“干净”IP 仍被封锁,运行泄漏测试和 UDP Connection Checker,查看浏览器暴露的信息。我们的 WebRTC 泄漏测试工具汇总还比较了更多选项。
如何检查多个 IP 或 IP 范围
管理服务器地址段、代理列表或流量日志时,逐个检查 IP 会很慢。 NodeMaven IP 查询 支持最多 100 个 IP 的批量查询。
在同一视图展示每个地址的威胁评分和连接类型。整段子网可用 AbuseIPDB API 检查 CIDR 范围;定期扫描数百个 IP 时,简短脚本更合适。
通过 API 或 Python 自动检查黑名单
每次 DNSBL 查询都是 DNS 查询。几行 Python 即可检查 IPv4 地址是否出现在多个列表中:反转八位组、查询各区并输出结果。
通过 Google 或 Cloudflare DNS 等公共解析器查询时,Spamhaus 返回 127.255.255.254,表示“查询被阻止”,而非“已收录”。请使用自有解析器或免费 Spamhaus DQS 密钥。Spamhaus 解释了全部 DNSBL 返回代码 ,详见文档。
托管选项中,AbuseIPDB API 每天免费检查 1,000 次。MXToolbox 的付费套餐提供 API。
IP 为什么进入黑名单
- Spam。从 IP 发出的批量邮件,包括被盗账户或联系表单发送的邮件。
- 恶意软件。网络内受感染设备加入僵尸网络。
- 不良邻居。在共享主机和 AWS 等云地址段中,一个滥用客户可能导致整段被收录。
- 动态住宅地址段。家庭连接通常默认列于 Spamhaus PBL 等列表。
- 重复分配的 IP。服务器和静态 IP 会重新分配,前任使用者的历史可能仍保留。
服务器 IP 被收录但您未发送可疑内容时,请先检查最后两项原因。
IP 进入黑名单后怎么办
- 修复原因。扫描恶意软件、关闭开放中继、保护表单及更改泄露密码。未修复就申请移除,会很快再次被收录。
- 申请移除。使用各个收录您 IP 的列表的移除表单。许多列表会在无异常一段时间后自动删除 IP。
- 监控 IP。几天后再次检查。MXToolbox 等付费监控会提醒新增记录。
- 必要时更换 IP。共享或重复分配 IP 若反复被收录,请向主机商或 ISP 申请其他地址。
黑名单代理 IP:如何获得干净地址
代理 IP 面临更大规模的同类问题。免费和廉价池由数千用户共享,其中有人发送垃圾邮件、撞库或运行激进机器人。因此,许多公共代理 IP 位于滥用列表或欺诈评分较高,造成封锁、CAPTCHA 及流量浪费。我们的 IP 泄漏指南 展示检测系统如何组合这些信号。
开始工作流程前检查每个代理:
- 用 IP Lookup 检查出口 IP 的威胁评分和连接类型。
- 通过以下工具测试速度和稳定性 代理带宽检测工具.
- 运行 WebRTC 泄漏测试 ,让真实 IP 隐藏在代理后。
NodeMaven 从源头解决问题。IP Quality Filter 在交付前实时筛选每个 IP,使干净 IP 比例保持 95%。按任务选择类型:
NodeMaven 代理面向采集、自动化和账户管理。多账户配置可搭配我们以下比较中的配置文件工具 防关联浏览器比较.
结论
IP 黑名单检查只需几分钟:找到公共 IP、扫描主要 DNSBL、在 Spamhaus 确认并查看威胁评分。申请移除前先修复原因。使用代理时,从干净 IP 开始,避免问题发生。


